Руслан Ибрагимов: без участия клиента защитить бизнес невозможно
-

- Интервью с банкиром
Руслан Ибрагимов — начальник управления сопровождения инфраструктуры процессинга Альфа-Банка. В подкасте «Интервью с банкиром» он рассказал, когда клиентам перестанут звонить из «службы безопасности», бюджетируют ли банки расходы на возможные штрафы и стал ли ИИ угрозой для служб ИБ.
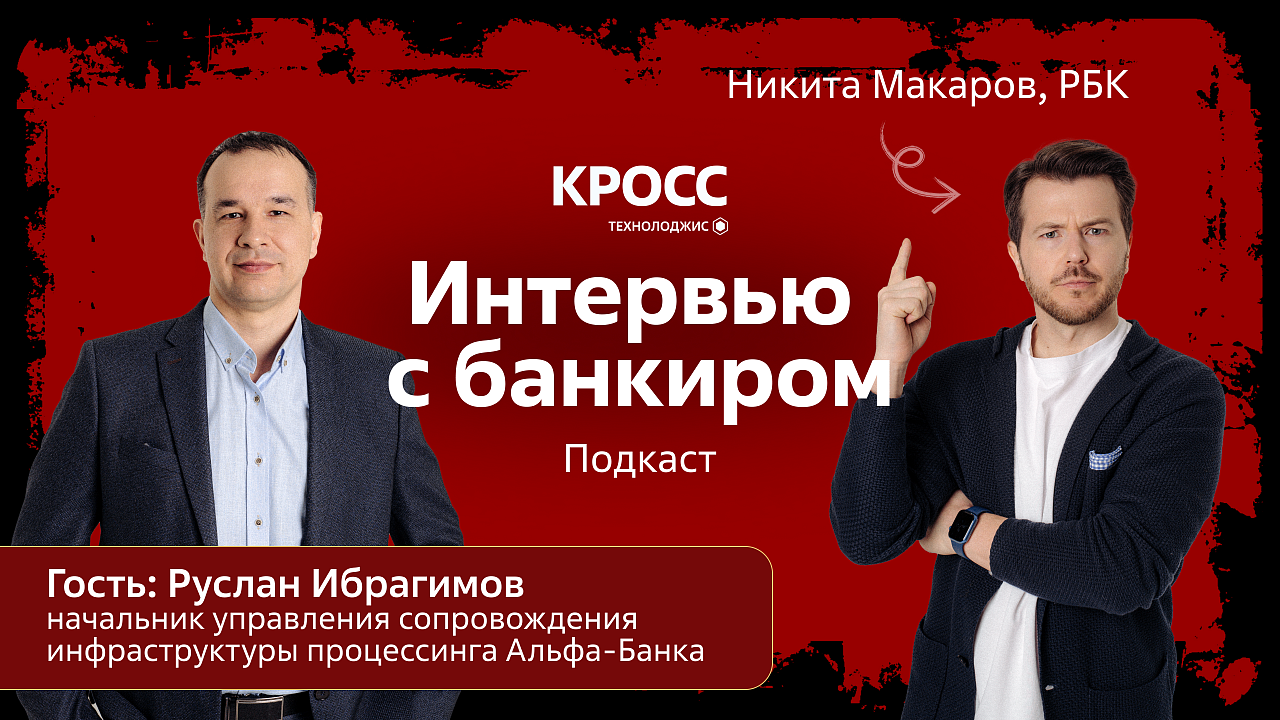


— Руслан, по статистике Банка России, в 2023 году было 34–35 млн случаев мошенничества, в 2024 — более 72 млн. Когда нам перестанут звонить из «службы безопасности банка»?
— В ближайшее время не перестанут, но точно звонков станет меньше. Крупные банки много делают в этом направлении. Один из интересных шагов — создание своих операторов связи, что позволит снизить риски.
— Как на количество случаев кибермошенничества влияет развитие технологий?
— Сейчас становится проще создать колл-центр или развернуть облачную инфраструктуру для того, чтобы совершать мошеннические действия. Но средства защиты тоже совершенствуются. Мне кажется, нужна комплексная работа на стороне банков и регулирующих органов. Кроме того, нужно строить коммуникации с клиентом, может быть, даже с детского возраста. Существуют программы, которые позволяют банкам работать со школами, рассказывать о том, как безопасно вести себя в интернете и сохранять финансовые операции в безопасности.
— По данным опросов, 3 млн пользователей используют пароль 123456. Как ты придумываешь пароли?
— Стараюсь использовать определенные правила: 1. Пароль для почты должен быть уникальным. Не использую его больше нигде. 2. Он должен быть сложным и длинным, не менее 10 символов. 3. Применяю двухфакторную аутентификацию, чтобы злоумышленник, даже завладев паролем, не мог войти в почту.
— Многие современные приложения и браузеры предлагают сгенерировать пароль. Стоит ли пользоваться такими «подсказками»?
— Если это сгенерированный пароль, то запомнить его крайне сложно. Скорее всего, ты запомнишь несколько сложных паролей и будешь их переиспользовать, что плохая практика. Поэтому пароли должны быть уникальными для каждого ресурса. Длина их должна быть не менее 10 символов, а еще лучше 15 и выше. В банковских системах, например, есть пароли в 20 символов и более. Хорошая практика использовать менеджеры паролей — там можно хранить доступы от различных ресурсов.
— Руслан, есть ли данные о том, из-за чего чаще происходят взломы — из-за уязвимостей в программном обеспечении или человеческого фактора?
— Статистика мне неизвестна, но точно могу сказать, что использование общедоступных приложений, тех же Telegram, WhatsApp, это риск. Ошибся чатом — и создал колоссальные проблемы. Поэтому надо просто соответствовать стандартам безопасности, которые регламентируют процессы и доступы.
— За повторные утечки предполагаются штрафы в десятки миллионов рублей. Не слишком ли много?
— Размер штрафа подстегивает компании усиливать защиту клиентских данных.
— Компании бюджетируют суммы на штрафы?
— Это неразумно.

— Хорошо. Сколько процентов бюджета у вас было запланировано в прошлом году на информационную безопасность? Изменилась ли цифра в 2025 году?
— Не скажу точную цифру, но информационная безопасность составляет заметную часть, поскольку мы уделяем внимание тому, чтобы приобретать средства для защиты от новых угроз.
— Как защититься от атак через подрядчиков? Вы предъявляете требования к информационной безопасности своих партнеров?
— Конечно, это важная составляющая безопасности. Если компании работают с нашим процессинговым центром, они обязаны предоставлять сертификаты соответствия различным стандартам — PCI DSS, ISO и так далее. При заключении договора мы всегда проверяем, есть ли у компании эти сертификаты. Также приглашаем на собеседования, можем даже провести аудит, пентесты.
— Мы с тобой очертили ряд угроз для банков. Что еще входит в топ-10?
— Ключевое — массированные DDoS-атаки, которые затрагивают в основном не нас, а поставщиков. Такие атаки могут приводить к прерыванию сервиса для наших клиентов. Второй тренд — атаки уровня приложений. Суть даже не в конкретных атаках. Нужна эшелонированная защита, чтобы если злоумышленник проник в вашу систему, он не смог пустить корни. Мы, например, сегментируем внутри сети все сервисы. Если какой-то сервис взломают, то злоумышленник не сможет проникнуть никуда дальше.
— Расскажи подробнее, что значит «эшелонированная информационная безопасность»?
— Много лет назад защищали только периметр, внутри сети было мало средств защиты. Сейчас на каждом уровне внедряются различные средства безопасности: защита периметра, защита от DDoS-атак, антивирусные решения, DLP, фаерволы на уровне операционных систем. Помимо СЗИ важны настройки и процедуры. У нас есть правило, что для каждого компонента инфраструктуры создается описание подхода к защите. Еще один момент — системы аудита, которые помогают обнаружить угрозы в сети. Все события в инфраструктуре должны отслеживаться. Для этого в крупных компаниях создают Security Operation Center (SOC): чтобы оперативно видеть события и реагировать на них.
— Как вовлечь в клиента в эшелонированную защиту?
— Чего хочет злоумышленник? Он хочет добраться до данных клиента, либо представиться клиентом. Поэтому важно минимизировать хранение критичной информации на стороне клиента. У него средств защиты меньше, чем у нас. Второй момент — сделать так, чтобы злоумышленник не мог представиться клиентом. Это защита на уровне биометрии и т.п.
— Уже давно не было новостей о крупных взломах банков. Банки скрывают такие случаи?
— Возможности скрывать инциденты нет, поскольку банки жестко контролирует ЦБ. Также есть ФСБ и ФСТЭК, которые регулярно нас проверяют. Выстроены процессы информирования регуляторов об инцидентах. Государство проделало отличную работу, поскольку может видеть полную картину инцидентов и методов их устранения, предупреждать участников рынка о массовых атаках.
— Ты отвечаешь за процессинг в Альфа Банке. Какие меры безопасности нужны для процессинга и с какими угрозами сталкивается команда ИБ?
— Мы сосредоточены на карточных данных. Они должны храниться только у нас: если какие-то ИТ-системы их запрашивают, мы предоставляем не сами данные, а токенизированную информацию по ним. Наша основная задача — обеспечить безопасность мест, где данные хранятся и обрабатываются, от этого мы строим всю защиту. Дальше уже строим эшелонированную защиту на каждом уровне: сервера, приложения, базы данных, сетевой инфраструктуры. На каждом этапе строим средства защиты. Вся информация из них собирается и анализируется на предмет проблем.
— Отойдем немного в сторону. Мы с тобой говорили об угрозах. Использование искусственного интеллекта является угрозой для информационной безопасности?
— С помощью искусственного интеллекта хакеры могут быстрее создавать средства атаки. Раньше, чтобы стать хакером, нужно было много лет практики, а сегодня достаточно воспользоваться нейросетью. ИИ становится доступнее, значит, количество атак будет расти.
— Когда пишешь политически некорректный запрос в разные нейросети, видно, как отличается цензура в них. Разработчики не зашивают в ИИ защиту, чтобы он не отвечал на запросы, связанные с мошенничеством?
— Такие вещи точно внедрены, но есть и методики обхода, как всегда.
— Много говорят о квантовых компьютерах. Они уже существуют? Может, например, квантовый компьютер взломать пароль в банке?
— Квантовый компьютер, безусловно, существует. Многие научные институты и компании работают в этом направлении. Пока там множество технологических сложностей. На квантовом компьютере может решаться задача подбора паролей, но создание такого компьютера и написание программы под него существенно сложнее существующих методов взлома, поэтому, мне кажется, этот сейчас вопрос несильно актуален.
— В заключение назови топ-5 решений информационной безопасности, которые нужно внедрить каждой компании, не только в банке.
— Эти вещи стары, как мир: антивирусная защита, защита периметра, фаерволы, защита от DDoS-атак, WAF, IPS.
— Я бы к этому еще добавил то, с чего мы с тобой начинали: информационную гигиену.
— Да, ей нужно заниматься любому бизнесу.