Евгений Балк о принципе «не навреди», импортозамещении и роли ИИ в атаках и защите будущего
-

- Интервью с банкиром
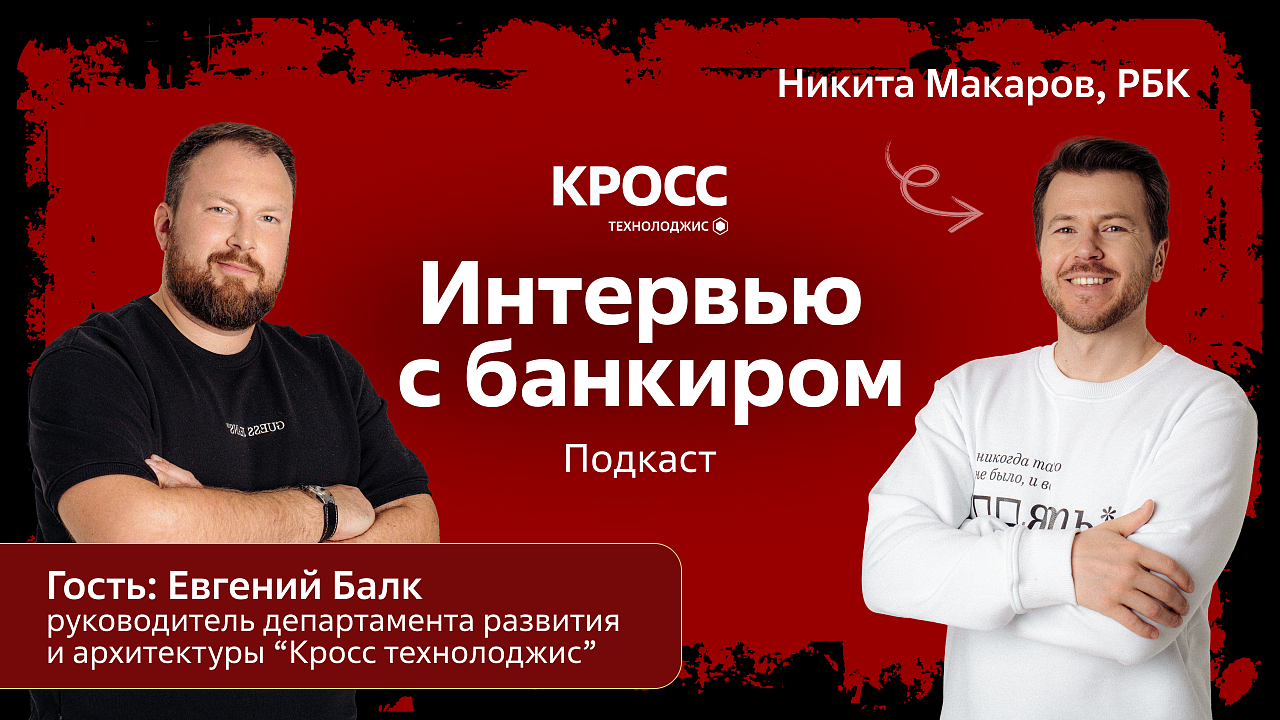
Евгений Балк — руководитель департамента развития и архитектуры «Кросс технолоджис». Евгений рассказал, какие построить системный подход к ИБ, почему импортозамещение — не замена одного на другое и как технологии влияют на тренды защиты и нападения. А также объяснил, как простой ответ «да, алло» на звонок мошенников может стоить денег.


— Статистика по киберугрозам неуклонно растет. Можно ли представить момент, когда мы забудем о звонках из «службы безопасности банка»?
— Очень хотелось бы, но мне кажется, любые усилия хотя и приведут к существенному снижению показателей, но не обеспечат полное решение проблемы. Она комплексная и решается как специалистами по кибербезопасности в самих банках, так и внешними экспертами — регуляторами, силовыми структурами, операторами связи.
— Как подобные атаки трансформируются с учетом развития технологий? Сейчас звонки уходят в прошлое, набирают популярность мессенджеры, потом будут другие тренды.
— На этот бизнес сильно влияет развитие искусственного интеллекта, потому что качество дипфейков за последнее время существенно возросло. Мы фиксируем случаи, когда пользователь по телефону коротко отвечает на вопрос, что-то проговаривает или включает видеокамеру, а затем это используется для создания дипфейка.

— Записанный голос можно будет использовать в разговоре с сотрудником банка? Или банк защищен от такого мошенничества?
— Безусловно, банки прорабатывают защиту от таких действий. В первую очередь, изменением скриптов взаимодействия с клиентами, чтобы ответом на вопросы задача не решалась. По-прежнему применяют и стандартный арсенал инструментов, связанных с секретными кодовыми словами, многофакторной аутентификацией. Банкам есть что противопоставить подобным угрозам, но необходимо быть начеку.
— Насколько безопасно передавать свои биометрические данные банку?
— На текущий момент требования к защите биометрических данных достаточно жесткие. Банки уделяют этому существенное внимание. И мы считаем, что это направление, которое в дальнейшем существенно улучшит жизнь потребителей.
— Расскажи на личном примере. Как ты защищаешь, например, свою почту?
— Я стараюсь использовать сложные пароли и не повторять их на разных ресурсах. По возможности использую многофакторную аутентификацию — код в СМС либо сообщение в Телеграм. Меняю пароли хотя бы раз в квартал, иногда чаще, в зависимости от критичности сервисов.
— Сколько почт, как тебе кажется, оптимально иметь?
— Минимум 3−4, причем исключаем рабочую, поскольку многие организации, мягко говоря, плохо относятся к использованию их электронной почты не в корпоративных целях. По-хорошему, на каждый банк-клиент завести отдельный адрес.
Кстати, есть простой способ решить проблемы со звонком из «службы безопасности» любого банка или «товарищем майором» из любого управления МВД — перезвонить в банк или полицию самостоятельно. Номер телефона банка можно найти или на официальном сайте, или на обратной стороне карточки. Также важно помнить, что реальные службы безопасности банков не используют Telegram и т.п. для звонков. Более того, многие мобильные банк-клиенты содержат отдельный инструмент внутренних звонков.
— Если говорить в целом о мире информационной безопасности, то чем он живет сегодня?
— В первую очередь, импортозамещением иностранного программного обеспечения. Также в списке противодействие актуальным угрозам, связанным в том числе с неблагоприятной внешней конъюнктурой. С 2022 года российские банки отражают столько атак, сколько никто в мире.
— Обсудим импортозамещение. Можно ли считать импортозамещенные инструменты ИБ надежными?
— Все средства защиты информации (СЗИ), которые разрабатывают наши вендоры, учитывают длительный опыт работы с отечественным финтехом и компаниями из других отраслей. Кроме того, долгие годы нашим вендорам приходилось конкурировать с лучшими западными решениями. Теперь западные СЗИ успешно замещаются.
— Введены оборотные штрафы за утечки персданных клиентов. Насколько это чувствительно для бизнеса?
— Я считаю, что регулирование — один из наиболее действенных способов влияния на бизнес, т. к. раньше штраф составляли доли процента от стоимости систем, которые нужно было внедрить, чтобы их избежать. Теперь же у специалистов по ИБ появилось больше возможностей донести свою позицию о необходимости усиленной защиты персональных данных клиентов. А это вопрос не только информационной безопасности, но и репутации компании.
— Если говорить о роли «Кросс технолоджис» в этой цепочке. Как вы решаете проблемы информационной безопасности у клиентов?
— «Кросс технолоджис» является интегратором полного цикла, т. е. мы обеспечиваем все сервисы информационной безопасности, начиная от аудита, тестирования на проникновение и завершая внедрением комплексных средств защиты информации. В цепочке между клиентом, который берет в руки мобильный телефон и пытается оплатить счет, и банковскими сервисами стоит огромное количество средств защиты информации. Это огромная инфраструктура, которая требует ежедневного мониторинга, контроля и зачастую модернизации. Наибольшая сложность здесь — в выборе правильного решения и проработке архитектуры. Здесь мы приходим на помощь, помогаем внедрить решение в наиболее оптимальном и качественном варианте.
— Вы внедряете уже существующие решения или разрабатываете собственные?
— Мы используем наиболее зарекомендовавшие себя решения и составляем из них комплексную систему защиты информации.
— Ты руководитель департамента развития и архитектуры. Чем занимаются архитекторы? Клиент приходит вам с запросом, и вы говорите, что выбрать и у кого приобрести? Собираете систему как конструктор? Создаете с нуля?
— Все правильно, кроме варианта куда-то направить клиента. Направляют к нам. Смысл в том, чтобы, получив входные данные, найти вариант, который может решить проблему. Он может быть нестандартным, или задача, казалось бы, типовая, а решение будет неожиданное. Также необходимо учесть регуляторные требования и требования самого бизнеса.
То есть ИБ не должна быть ограничением для бизнеса. Она должна быть поддержкой, чтобы компания могла оказывать услуги должным образом.
— Много говорят об атаках на цепочки поставок. Что это значит? Атакуют не головную структуру, а наиболее уязвимого подрядчика, и через него пытаются зайти, например, в тот же банк?
— Верно. Зачастую бизнес зависит от смежных компаний, поставщиков услуг, которые не уделяют информационной безопасности должного внимания. Это могут быть разработчики сторонних приложений. Заказчик получает легитимное обновление программного обеспечения с официального сайта производителя, и начинаются проблемы: оказывается, что в обновление было внедрено вредоносное программное обеспечение.
— Значит ли это, что банку нужно контролировать своих поставщиков и помогать им работать над ИБ?
— Разве что косвенно помогать, путем предъявления требований к их инфраструктуре, внутренним процессам по ИБ.
— Почему не напрямую?
— За свой счет никто не будет заниматься повышением качества ИТ и ИБ в сторонней организации. Банк — заказчик, он предъявляет требования и ожидает исполнения этих требований.
— Крупные банки могут больше инвестировать в обеспечение безопасности. Можно ли сказать, что мелкие, менее «состоятельные» банки хуже защищены?
— И да, и нет. С одной стороны, безусловно, есть проблемы бюджетов. С другой — такие банки не являются системно значимыми, поэтому не настолько интересны злоумышленникам.
— Сравни уровень ИБ в России и за границей?
— Раньше большинство трендов задавались за рубежом. Как в сфере угроз, так и в сфере обеспечения информационной безопасности. Теперь можно сказать, что мы в РФ — мировые лидеры.
— Какие еще страны сейчас лидируют по количеству угроз?
— Я бы сказал, что проблемы есть везде, где происходит бурная цифровизация. Начинается внедрение информационных технологий в промышленности, и следом появляются киберугрозы. Страны СНГ, Средняя Азия, Ближний Восток, Саудовская Аравия, Иран — все испытывают существенные трудности с киберпреступностью.
— Получается, что из-за давления на страну мы стали сильнее. Как бы ты подвел итоги импортозамещения средств защиты информации?
— Импортозамещение не завершилось, это восходящий тренд. Был первоначальный этап шока, когда многие привычные инструменты стали недоступными. Шли попытки найти альтернативные решения, в том числе Open Source, но наши компании столкнулись с новой неожиданной угрозой — настроенными непосредственно под РФ уязвимостями. Безопасные, проверенные мировыми экспертами инструменты становились опасными при применении на территории России. Это подвигло бизнес пересмотреть функционал отечественных решений, проводить более глубокую аналитику, чтобы выбрать замены западным продуктам. Так началась стадия анализа.
На ранних этапах наши производители не оправдывали ожидания заказчиков, и это вылилось в стадию ожидания, когда было ощущение, что нужно немного подождать, и западные вендоры вернутся. Но время шло, и возникло понимание, что эта ситуация если не навсегда, то очень надолго. Кроме того, есть накопленные за годы вопросы к зарубежному программному обеспечению. В частности, его доработка в интересах российского бизнеса всегда оставляла желать лучшего. Когда отечественные вендоры стали дорабатывать под запрос компаний свои решения и добавилось давление регулятора, мы перешли к четвертой стадии — замене. Кроме того, не стоит воспринимать импортозамещение как замену одного продукта на другой. Это скорее повторная автоматизация и замещение именно процесса, зачастую на новом технологическом уровне.
— Отечественный софт стал конкурентоспособным на мировой арене?
— Да. У нас есть несколько крупных проектов с импортозамещением топового зарубежного программного обеспечения и программно-аппаратных комплексов на отечественные аналоги.
— Поговорим о перспективах. Идеальный мир информационной безопасности в России — какой он для тебя? Что должно появиться или измениться?
— Мир информационной безопасности в России сейчас очень интересный. Он разнонаправленный, в нем много интересных угроз, именно для специалистов ИБ. Для бизнеса, наверное, это не очень приятная новость. Если брать отрасль ИБ в целом, то мы сейчас на пороге изменений, связанных с искусственным интеллектом. Для ИИ уже созданы специфические угрозы, а регулятор разрабатывает требования к применению систем машинного обучения. Второй вектор — продолжающаяся цифровизация. Все больше компаний разрабатывают собственные программные продукты, к их качеству есть вопросы.
— Как мошенники и безопасники используют ИИ?
— Одна из первых тенденций в мошенничестве — дипфейки, т. е. создание видео либо звука, имитирующего голос или изображение клиента для использования в социальной инженерии или глубокой аналитике внешней инфраструктуры заказчиков. Информационной безопасности тоже есть что предложить. У российских вендоров появляются решения, которые используют инструменты машинного обучения, чтобы быстрее выявлять угрозы, аномалии в трафике, потенциальные уязвимости в разрабатываемом коде, а где-то даже помогать принимать решения.
— В будущем можно будет просто подключить к ИИ свою систему и сказать: «Проверь, все ли у меня безопасно»? А она проверит или развернет средства безопасности?
— Мы, люди, еще поборемся за место под солнцем. ИИ действительно существенно поможет в выявлении актуальных угроз. Но, с другой стороны, эти же модели ИИ работают для нарушителей.
— Ты думаешь, что мы будем свидетелями этого сражения?
— Думаю, в перспективе 5–10 лет что-то подобное точно увидим.
— Откуда ждать эту угрозу? То есть, условно, взломают какой-то крупный банк и обнулят счета огромного количества людей?
— Взлом крупного банка в данном сценарии маловероятен, потому что существующие подходы позволяют эффективно защищать банковскую инфраструктуру. Кроме того, языковые модели — это применение типовых сценариев действий злоумышленника. ИИ не создает что-то новое, он очень быстро и качественно перебирает доступные варианты.
— Описывая будущее, ты не сказал о блокчейне и квантовых компьютерах.
— Безусловно, алгоритмы шифрования разрабатываются с учетом угрозы, исходящей от квантовых компьютеров, потому что ряд алгоритмов, которые были приняты как международные стандарты в предыдущие годы, перестанут быть эффективными с появлением квантовых решений.
— В завершение дай пять советов, на что бизнесу обратить внимание в вопросах ИБ?
— Первое — проведение независимого аудита, чтобы понять, какие активы есть у компании, какой контекст угроз: это крупная географически распределенная компания, вынужденная соблюдать международные стандарты, или небольшой бизнес, но зависящий от цепочки поставок. Второе, я бы предложил провести на существующей инфраструктуре тестирование на проникновение. Понять, насколько инфраструктура уязвима к действиям потенциального нарушителя. По результатам этих действий можно будет формировать план, долгосрочную синергетическую стратегию развития ИБ и ИТ. Далее в рамках стратегии можно будет перейти к внедрению средств защиты информации и процессов, которые позволят противостоять актуальным угрозам, не стать жертвой мошенников, социальной инженерии и оборотного штрафа. Пятое — периодический аудит уже развернутой инфраструктуры.