Дмитрий Козлов: информационная безопасность — это гонка
-

- Интервью с банкиром
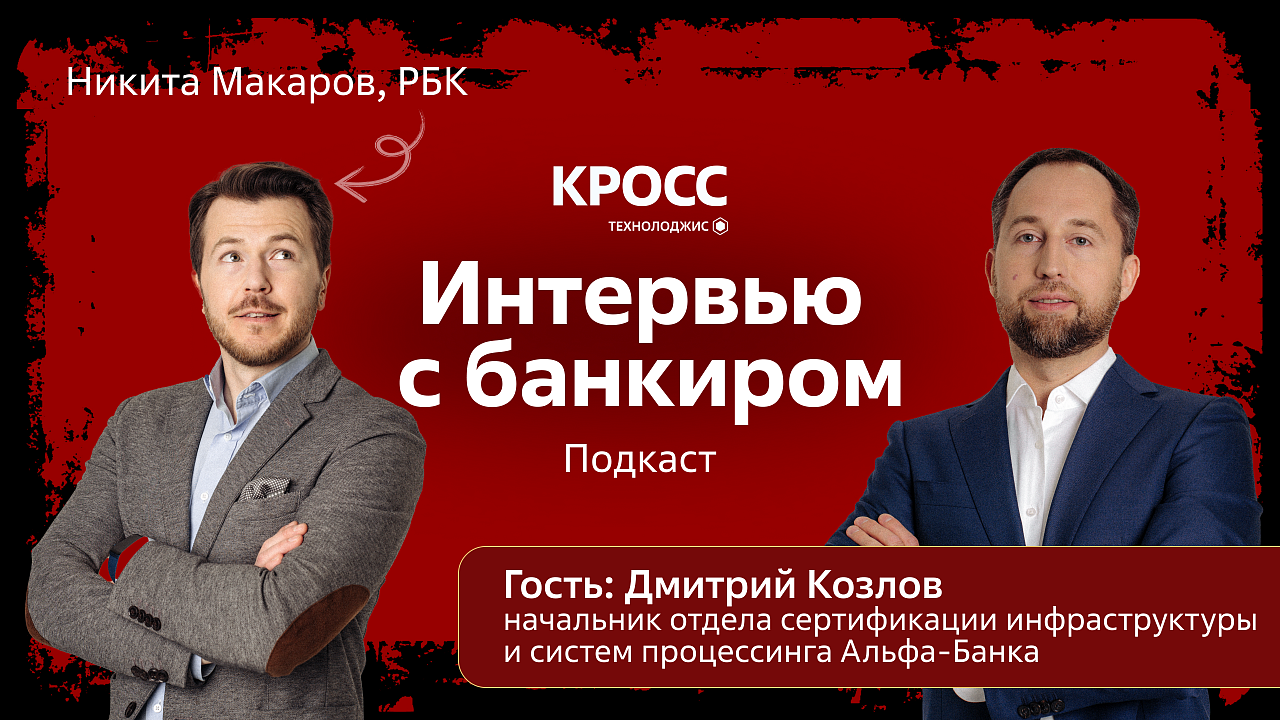
Дмитрий Козлов — руководитель отдела сертификации инфраструктуры и систем процессинга Альфа-Банка. В подкасте «Интервью с банкиром» он рассказал, чем дышат банки в плане защиты данных и импортозамещения ПО, нужен ли PCI DSS после ухода Visa и MasterCard, а также влияет ли рост бюджетов на ИБ на тарифы для клиентов.


— Что такое процессинг?
— Это живой организм. Если проще, то это обработка карточных и других транзакций. Мы с командой работаем, чтобы, приходя в магазин, ты смог получить товар и услугу, взмахнув карточкой, приложив палец или моргнув глазом. Я компании отвечаю за то, чтобы выполнялись нормативы ИБ, которые для нас спускают платежные системы. Прежде всего, это группа стандартов карточной безопасности PCI DSS.
— Как прошло импортозамещение в сфере платежей и процессинга? Какие пробелы нужно восполнить?
— Импортозамещение еще идет. Мы здесь, наверное, в более выигрышной позиции, как частный банк. Мы можем посмотреть, что делают наши конкуренты, например из госсектора. Процесс по импортозамещению затрагивает обычно множество систем и областей. Какие-то системы интегрируются лучше, какие-то хуже. Это данность. С решениями западных вендоров тоже возникают сложности. Идеал недостижим. Но мы к нему стремимся.
— Есть ли вообще смысл в прохождении проверок PCI DSS в связи с уходом с рынка Visa и MasterCard?
— Конечно, есть. Во-первых, это серьезный стандарт, который покрывает все области ИБ: от защиты информационных систем периметра до физической безопасности. Во-вторых, соответствие стандартам — обязательное требование платежных систем, в частности НСПК.

— Почему мы не разрабатываем свои стандарты? Почему у нас нет своего ГОСТа по ИБ для платежных систем?
— У нас есть свои ГОСТы, но главное в другом. PCI DSS — это стандарт безопасности: он не о «дружественных» или «недружественных», он о том, как обезопасить данные.
— Кстати, какие угрозы стоят перед командой по защите карточных данных?
— Карточные данные — ключ к нашим деньгам. Это желанная цель для злоумышленников. Угроз множество. Могут украсть данные, могут устроить DDos-атаку и нарушить работу терминалов.
— Зачем нужны DDos-атаки? Чтобы насолить конкурентам?
— В нашей области я с таким не сталкивался. Вероятно, такое случается, когда открываются пункты выдачи Ozon и Wildberries. Слышал, что конкуренты заказывают мешки картошки, чтобы забить пункт конкурентов до отказа. У нас не так.
— Вы и ваши конкуренты слишком крупные?
— Да. Плюс, когда происходят такие истории, рынок, наоборот, сплачивается. Мы получаем предложение о помощи со стороны партнеров, интеграторов. Регулятор поддерживает такой подход.
— То есть, DDoS — просто деструктивные действия злоумышленников?
— Есть риск, что DDoS-атака может быть прикрытием, чтобы отвлечь внимание от атак на других направлениях.
— Как вы распределяете внимание?
— Может быть, сейчас скажу базовые вещи, но в ИБ принят подход эшелонированной защиты, когда мы на каждом этапе выстраиваем «стеночку». А если «стеночка» не помогла, то у нас должна быть почва для расследования: артефакты, логи. Если сказать простым языком, то экспертам нужно восстановить хронологию событий и найти виновных.
— Если говорить о решениях для эшелонированной защиты: их приходится собирать из продуктов разных поставщиков или есть единые?
— Обычно ИБ и ИТ-системы интегрируются между собой. Единственного поставщика нет. Есть вендоры, которые заточены на сетевую безопасность, есть лидеры по физической безопасности. Не получится одновременно и блины печь, и всем этим успешно заниматься.
— Вернемся к стандартам. Какие требования вы предъявляете к поставщикам?
— Зависит от типа организации. Мы смотрим на процессы и разграничиваем ответственность свою и подрядчика, создаем матрицу ответственности. Это также прописано в стандартах.
— Как думаешь, им сложно эти стандарты исполнять? Вы крупные, а у них бюджеты поменьше.
— Стандарт не подразумевает закупки дорогостоящих решений, многие вещи можно реализовать, используя Open Source. Что касается бюджетов, то поскольку мы крупные, у нас больше периметр защиты.
— Вы увеличиваете бюджеты на информационную безопасность в этом и в следующем году?
— Мы серьезно относимся к информационной безопасности и безопасности клиентских данных. Внедряем новые системы, стараемся покрывать больше сфер. Мир не стоит на месте: появляются новые технологии, новые системы, а значит, и новые вызовы. Стандарты и требования регуляторов также развиваются, чтобы покрыть новые системы. Это гонка.
— Поясню, к чему я веду. По статистике 2024 года, после громких хакерских атак 54% организаций увеличили бюджеты на ИБ. При этом 38% увеличили бюджет только на 10%, а 42% — на четверть. Не приводит ли рост бюджетов к удорожанию стоимости продуктов для конечного потребителя? Опять же, недавно были введены оборотные штрафы. Их будут закладывать в цены?
— Наличие штрафов и ограничений скорее положительно влияет на то, чтобы требования закона исполнялись и продукт становился безопаснее. Всегда есть точка принятия решений: если мера стоит дорого, а закрывает дешевый риск, то кажется, что проще пойти в этот риск.
— В продолжение темы напрашивается вопрос. Импортозамещение должно служить тому, чтобы российские продукты были дешевле. Но в итоге российские производители пользуются монополией и увеличивают цены. Это так, или ты видишь, что тенденцию к улучшению качества, появлению конкуренции и снижению цены?
— Мы видим развитие: многие решения в рамках жизненного цикла улучшаются. В целом мы перед тем, как внедрить решение, берем его на пилотный проект. Поскольку даже самое хорошее решение может показать себя не лучшим образом в конкретной инфраструктуре.
— Вернемся к инфраструктуре. Кажется, что в последнее время не было крупных взломов в финансовом секторе. Как ты думаешь, это затишье перед бурей?
— Безопасность — это гонка. Мошенники хотят получить деньги, ИБ не дают им это сделать. ИБ в финансовом секторе хорошо зарегулирована. Мы научились снимать множество рисков. Но это гонка.
— Спустимся на уровень клиентов. Как институциональным структурам, банкам, депозитариям, страховым компаниям, взаимодействовать со своим конечным пользователем, чтобы информационная безопасность была более эффективной?
— Вернусь к своей предметной области. В стандарте PCI DSS есть требование, применимое, правда, для сотрудников, — развивать программы повышения осведомленности, проводить обучение. Если мы говорим об операционистах, то необходимы базовые вещи, вроде политики чистого стола, смены паролей, неразглашения данных. Если речь о разработке, там более квалифицированное обучение. Все это закреплено в стандарте. Думаю, мы как клиенты банков также должны помнить, что безопасность наших данных и денег в наших руках. Например, мы должны проводить ликбез для своих детей и родителей и т.д.
— Когда нам перестанут звонить «товарищи майоры» и «службы безопасности банка»?
— Если перестанут звонить, то будут преследовать нас через мессенджеры. Это психология, у всех нас есть слабости. Одного беспокоит образование детей, другого — здоровье. Важно, чтобы в сеть не утекала информация о таких жизненных ситуациях, поскольку она ложится в основу социальной инженерии – мошенничества, основанного на доверии.
— Кажется, какие технологические решения не придумаешь, их можно обойти через психологию. Можно ли создать инструменты ИБ, которые смогут это побороть? Сделать так, чтобы люди не велись на уловки мошенников?
— Думаю, запрограммировать людей нельзя. Мы не роботы. Но при всем этом мы не должны останавливаться в развитии систем защиты и думать, что нас неизбежно взломают.
В следующем выпуске обсудим, бюджетируют ли банки расходы на возможные штрафы и стал ли ИИ угрозой для служб ИБ. Наш гость — начальник управления сопровождения инфраструктуры процессинга Альфа-Банка Руслан Ибрагимов.
Смотрите и слушайте подкаст на всех популярных площадках.