Дмитрий Андрейчев о защите клиентов банка и поисках баланса между «бумажной» и реальной безопасностью
-
19 августа 2025

- Интервью с банкиром
Дмитрий Андрейчев — независимый эксперт по информационной безопасности в банковском секторе. В подкасте «Интервью с банкиром» он рассказал, как изменились модели работы злоумышленников, поделился практиками информирования клиентов и сотрудников об угрозах, прокомментировал влияние квантовых вычислений, ИИ, облачных сервисов и блокчейна, а также ответил на вопрос, какая она – идеальная информационная безопасность в банке. Приводим расшифровку, а посмотреть или полную версию можно по ссылкам ниже.


— В первом квартале 2025 года зафиксирован рост количества атак на финансовый сектор более чем в два раза. Замечаете такое?
— Последние года три замечаем сильный рост. При этом атаки сменили формат: ещё три года назад они происходили 24 на 7, а теперь — по будням с 9 до 6. Если года три назад я точно знал, что в 7–8 вечера пятницы начинаются проблемы, то в последний год наоборот. Создаётся ощущение, что для злоумышленников атаки стали полноценной работой: с графиком, обедом. Может быть, даже оформлением по трудовой.
— Какие киберугрозы сейчас наиболее актуальны?
— Три года назад наибольший рост показал DDoS. Сегодня он перешёл в разряд недорогих услуг, и как результат — каждый день публикуются списки целей, которые подхватывают скрипты, и по ним автоматом начинается DDoS. Цели меняются почти каждые сутки, но некоторые мы видим в списках на протяжении длительного периода.
— Ведёте ли вы, как независимый эксперт или внутри банков, работу с конечными пользователями по осведомлению об угрозах или по гигиене поведения в информационной среде?
— Постоянно. Естественно, в банках есть определённые правила, которые регулируют парольную политику и тому подобное. Также мы делаем периодические рассылки с трендами. Постоянно напоминаем, что Телеграм, WhatsApp и так далее — это не наша доверенная среда.
Напоминаем о необходимости защищать пароли на личных устройствах. Были ситуации, когда люди просят посмотреть личный компьютер, а там пароль утёк пять лет назад, шесть человек ежедневно читают его почту. Увы, корпоративная информация так или иначе «гуляет» по личным устройствам: например, сотрудники пытаются переслать презентацию. Лучше сделать так, чтобы личные компьютеры и телефоны были защищены.

— Как часто вы лично меняете пароли?
— Есть сайты, где, мне, честно говоря, всё равно: мелкие форумы, витрины, которые просто требовали регистрации. В важных учётных записях везде двухфакторная аутентификация, периодические смены паролей, сами пароли сложные. Для особо критичных аккаунтов даже требуется физический ключ.
— Как вы придумываете сложные пароли?
— Мне легче всего создать алгоритм. Например, можно использовать то, что вам знакомо, например, цифры номера телефона, но взять из них квадратный корень.
— Пять-шесть назад считалось, что сложный пароль — короткий, но со спецсимволами. Что изменилось?
— Практика показывает, что длина пароля сейчас очень важна. Мощное устройство с четырьмя-пятью видеокартами перебирает такие сложные, но короткие пароли очень быстро. Если пароль 12 символов и более — это уже действительно требует времени.
— То есть 8 символов недостаточно?
— По мне — нет. В банках мы прописали в политиках паролей более высокие значения.
— Вы ни разу не сказали про мнемонические фразы. Из безопасно использовать?
— Если вы, например, возьмёте строчку из знакомого стихотворения и запишете её без пробелов, сочетая заглавные и строчные буквы, получится довольно сложный пароль. Можно легко получить 40–50 символов. Ещё варианты — поменять раскладку при наборе, использовать русские буквы.
— Можно использовать в пароле кириллицу?
— Помнится, как-то одним пентестерам было тяжеловато работать с паролями и SSID Wi-Fi из иконок. Оказывается, не все консоли умеют их вбивать. На уровне графического интерфейса компьютера или телефона — без проблем, а вот из командной строки тяжеловато.
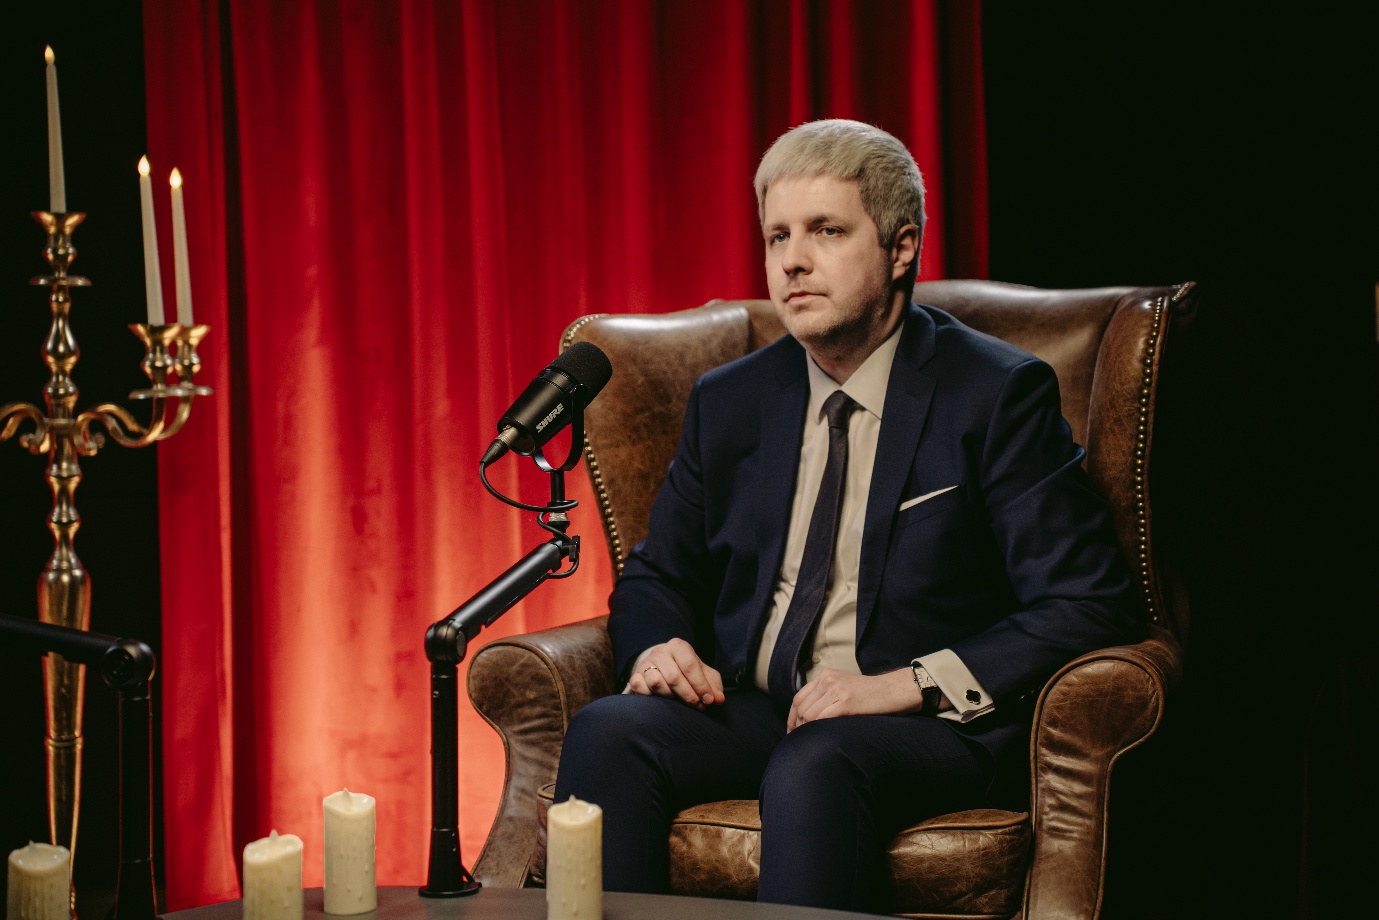
Что учесть при создании пароля: рекомендации Дмитрия Андрейчева
- 1. Длина – 12 символов и более
- 2. Можно использовать кириллицу, в некоторых случаях – эмодзи, символы
- 3. Придумайте алгоритм пароля: принцип, который вам не нужно будет записывать. Например, включите в пароль квадратные корни из цифр номера телефона или строчку из любимого стихотворения
— Если несколько графических карт могут взломать короткий пароль, что произойдёт, когда появится квантовый компьютер?
— Будем придумывать альтернативу. Пароли, в принципе, уже устарели. Даже в банковском секторе у меня уже давно желание перевести всё на токены, физические ключи. Да, придётся носить их с собой и, забыв ключ, можно куда-то не попасть, как когда забыл пропуск на работу. Но это более надёжный способ, чем просто парольная политика.
— Ожидаете ли вы прорыва с внедрением квантового шифрования? Будете ли вы использовать или, может быть, уже используете?
— Естественно, все банки следят за трендами, но применяют их немного позже. Блокчейн сейчас находит применение в том же цифровом рубле, в виде «Мастерчейна», но другие технологии внедряются не так быстро. Банк не стартап, который может взять код из GitHub. Мы должны убедиться, что технология безопасна.
— К искусственному интеллекту банки также настороженно относятся? Это технология, которую пока банки не вкусили?
— Вкусили, но там, где не обрабатываются клиентские данные.
— А как вы думаете, со временем появится внешний поставщик языковых моделей, которой вы сможете доверить личные данные клиентов?
— Это зависит в том числе от нашего законодательства. Насколько знаю, уже года два прорабатываются законы, позволяющие банкам уйти в облачную инфраструктуру. Когда ЦБ оценит этот вопрос, можно будет сказать более детально.
— Банки вообще хотят уйти в облака?
— Здесь всегда две точки зрения: ИТ и ИБ. ИТ, конечно, всегда хочет в облака. ИБ не всегда, потому что это чужая инфраструктура: мы не знаем до конца, кто и как защищает наши данные. А вот если данные будут утеряны, с вопросами придут к нам.
— Блокчейн и распределённый реестр помогают улучшать безопасность?
— С точки зрения прозрачности — да, но не все любят прозрачность.
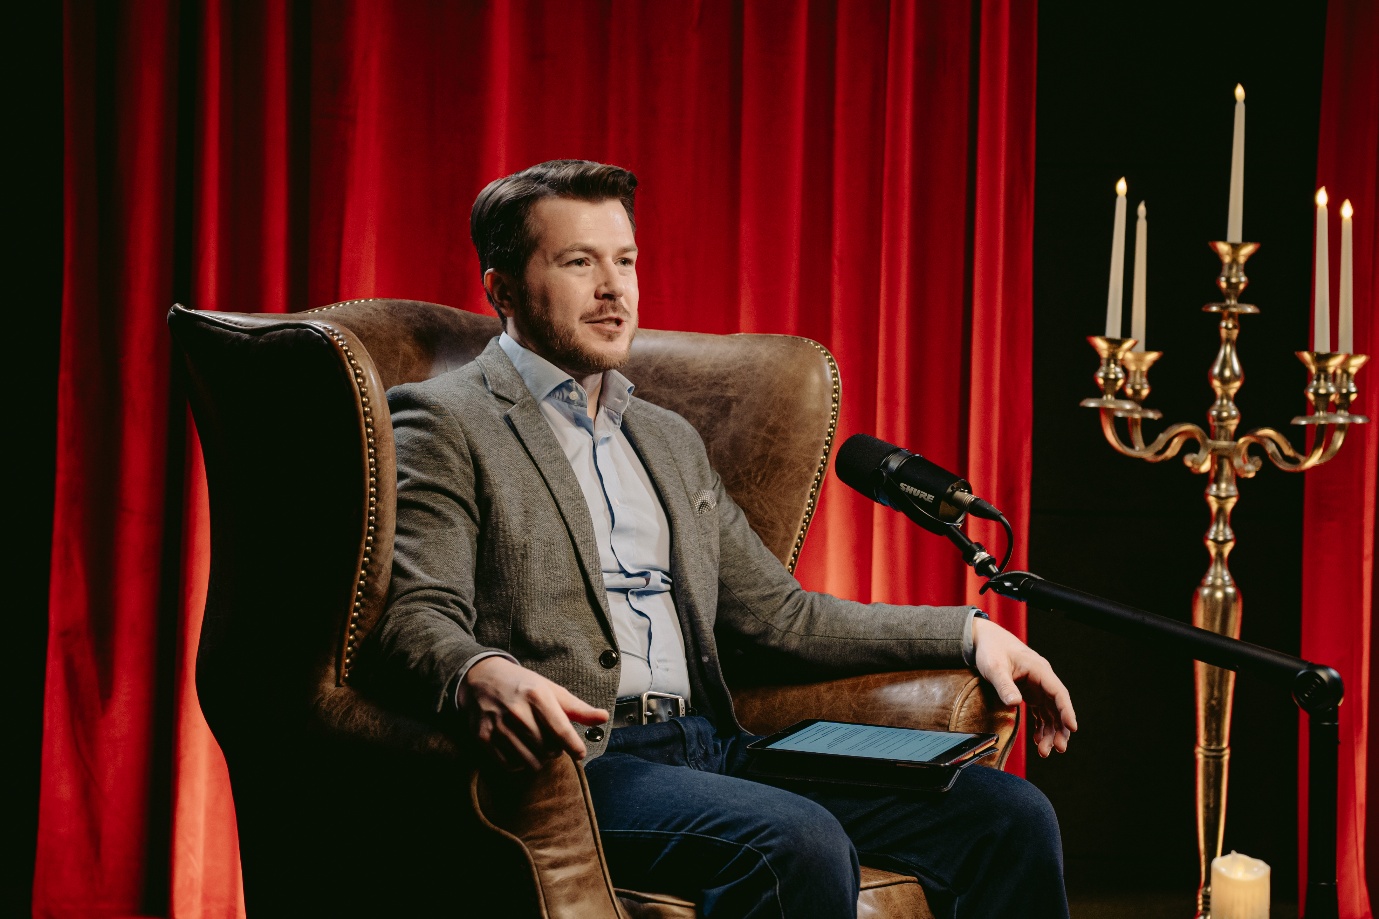
Подкаст ведет журналист телеканала РБК Никита Макаров
— Кстати, о прозрачности. Наступит ли время, когда мы не будем получать звонков «от службы безопасности банка», «от товарища майора».— Пока люди готовы сами кому-то отдать собственные деньги, вряд ли мы избавимся от таких звонков и их аналогов.
Раньше было много мошенничества на улицах. Люди к этому привыкли, и с улиц мошенники перешли в телефонные разговоры. Сложно представить, что мы поверим, если к нам подойдут в гражданской одежде и с акцентом скажут: «Я товарищ майор, дай подержать кошелёк, отдай карточки и пин-коды мне запиши, пожалуйста». Но по телефону мы почему-то верим.
Такое доверие безумно усложняет работу нам – службе безопасности. Вот мы заметили очень странную активность у клиента, с которой не можем разобраться. Понимаем, что надо ему звонить. И представляем, как сейчас нас далеко пошлют, когда мы представимся службой безопасности банка.
— Теперь появились ещё и оборотные штрафы за утечку данных. Как это может повлиять на удорожание банковских услуг?
— Скорее всего, никак, поскольку для нас клиент – это в первую очередь банковская тайна. Её раскрытие — административная и уголовная ответственность, что зачастую намного серьёзнее оборотного штрафа.
— Как отличаются подходы к защите у небольших, средних и крупных банков?
— У крупных и средних банков походы сходны. Предположу, что совсем маленькие банки, скажем, с парой офисов, защищаются по-другому. Не исключаю, что есть банки, которые по старинке работают, с приходом человека в офис, и прекрасно живут.
— Можно ли сказать, что через простых людей мошенники могут выходить на сами банки?
— Скорее всего, нет. Банки часто компрометируют через подрядчиков. Например, два года назад взломали одного поставщика программного обеспечения. Очень многие на рынке паниковали, но в такой ситуации может оказаться любая компания.
— Как себя обезопасить?
— Контролировать. Мы, например, не стали разрывать отношения со взломанной компанией, а объяснили им, как защитить инфраструктуру, какие нам требуются проверки на их стороне. Теперь они отдают нам именно код, а мы сначала загоняем его в наш конвейер, проверяем и только после этого делаем компиляцию и обновляем софт.
— Растут ли затраты на информационную безопасность?
— В целом, да. Я вижу рост в среднем по банкам где-то от 40 и до 100% ежегодно.
— Мы начали с того, что количество угроз за последние три года выросло, и страна находится под постоянным давлением. За это время много было сказано про импортозамещение. Пользуется ли банковский сектор импортозамещёнными продуктами?
— Да, пользуется. Тем более что все, кто входит в перечень КИИ, должны были завершить импортозамещение 1 января 2025 года.
Сначала было много негатива в отношении российских продуктов. Но давайте вспомним, как заходили западные. Я помню первую версию одного такого продукта. Мы устанавливали его две недели. Я написал первую инструкцию на русском языке, потому что инструкция от вендора ничего общего с реальностью не имела.
— Насколько реально строить эффективную информационную безопасность в санкционном режиме?
— В банках одна из встроенных защит — некий хаос и огромная инфраструктура, поскольку проникнуть мало, надо понять, куда ты попал. В среднем у хороших специалистов с полным доступом уходит от 3 до 6 месяцев, чтобы понять нашу инфраструктуру. Есть ещё один момент.
— Не слышал о случаях, чтобы из банка вывели деньги из-за взлома инфраструктуры. Почему?
— Банки стали огромными. В среднем у любого среднего банка 2–3 огромных ЦОДа. Это тяжёлая распределённая инфраструктура, много софта, мониторинг в реальном времени. Когда у нас начинается хоть какое-нибудь плановое или неплановое движение, через 5–10 минут «воют все сирены».
Если раньше мы могли не замечать проблем, то сейчас появились SOC, нормальные средства защиты, стандарты ЦБ и ведомств. Они помогли финансовому сектору выйти на определённый уровень. Когда мы говорим «банк имеет некий уровень защищённости», это значит, что в нём предприняты все базовые меры защиты. Проникнуть туда тяжело, разобраться — ещё тяжелее.
— Значит ли это, что банку нужно больше внимания уделять работе с конечным пользователем, клиентом банка?
— Да, и все ведут эту работу, хотя формально банк не отвечает за действия клиента.
— Какие вообще сейчас тенденции на рынке информационной безопасности?
— Автоматизация в основном. Потому что одна из проблем информационной безопасности — нехватка людей при огромной инфраструктуре. Необходимо мониторить, реагировать на каждый инцидент, выполнять все требования. Сейчас многие вендоры стараются предложить инструменты, которыми можно делать больше, используя наименьшее количество силы.
Также есть явный тренд на риск-ориентированную информационную безопасность – подход, при котором мы не защищаем всё, а сосредотачиваемся на критичных вещах.
И, естественно, есть тенденция на «коробочные» решения. Но пока всё равно получается, что самые ценные ресурсы ИБ — это люди, а продукт лишь инструмент.
— Как развивается информационная безопасность в дружественных странах?
— По моим наблюдениям, развитие там идёт не так быстро, как у нас, поскольку нет внешнего давления. Знаю нескольких людей, которые до сих пор не видели, что такое атака. Там бизнес не бежит развивать ИБ, потому что атак нет, штрафы маленькие.
— Давайте попробуем нарисовать идеальную картину информационной безопасности.
— Немножко юмора: как говорится, самый защищённый компьютер — это выключенный компьютер. Поэтому в идеале — журналы, сейфы, мужчины с автоматами.
Но реалистичный ближайший сценарий — не просто внедрять средства защиты, а видеть, что происходит в инфраструктуре, системах, трафике, понимать, как настроены системы. Тогда мы понимаем, какая структура у банка, как он работает, и можем принимать более обдуманные решения.
В следующем выпуске говорим о том, как создать концепцию ИБ и «продать» её бизнесу, обсуждаем выстраивание риск-ориентированного подхода к обучению сотрудников кибергигиене. Наш гость — Сергей Рычихин, заместитель гендиректора по комплексной и кибербезопасности АО «Расчетные решения».
Смотрите и слушайте подкаст на всех популярных площадках.