Артем Деркач: защита и нападение следуют за развитием технологий
-

- Интервью с банкиром
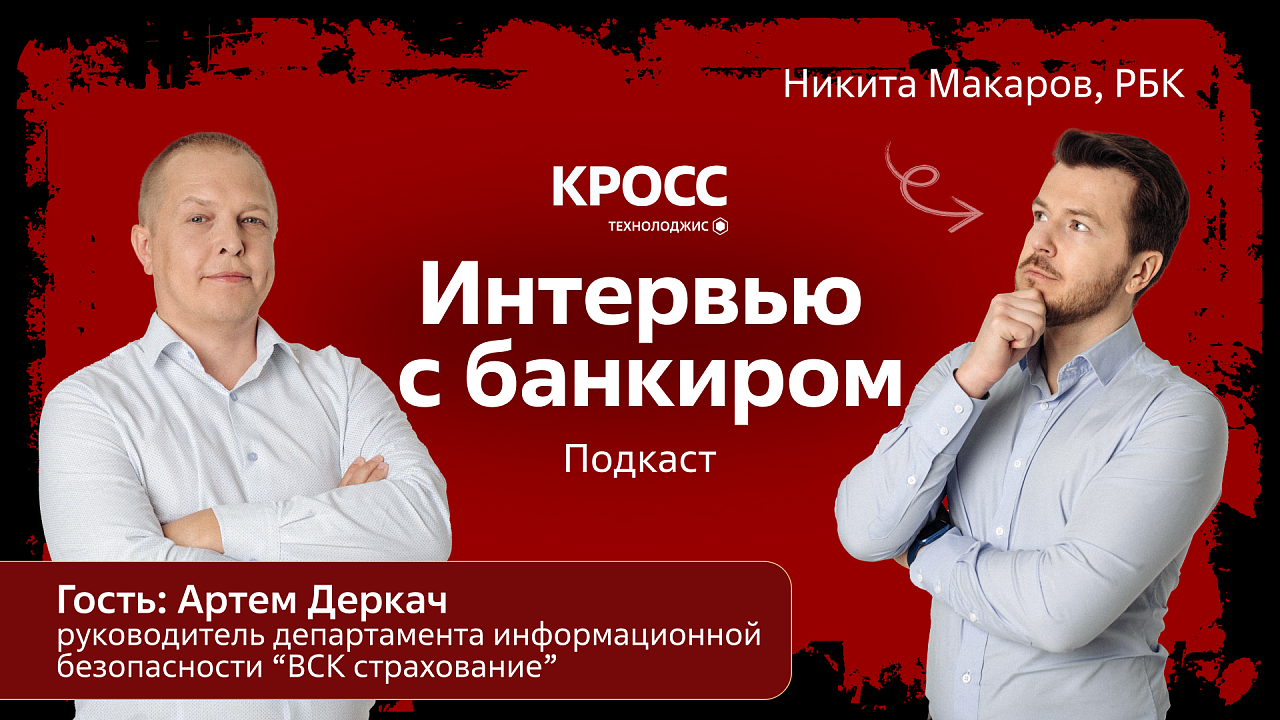
Артем Деркач — руководитель департамента информационной безопасности страховой компании ВСК. В подкасте «Интервью с банкиром» он рассказал, популярно ли киберстрахование, прокомментировал трудности внедрения регуляторики и импортозамещения, а также ответил на вопрос, кто отвечает за борьбу с фишингом — бизнес или клиенты. Приводим ключевые тезисы. Посмотреть или послушать полную версию можно по ссылкам ниже.


— Артем, чем живет информационная безопасность в страховых компаниях сегодня?
— Утечки, атаки, DDoS, вирусы, построение SOC, отбивание от регуляторов, типовой набор средств защиты, поддержка. Все как у всех в финансовом секторе, плюс-минус.
— Пул задач огромный. Давай начнем по порядку. Например, если МВД предупреждает о новой уловке интернет-мошенников, которые маскируются под страховые компании, продающие электронные полисы ОСАГО, — с этим вы тоже работаете?
— Да. Ты говоришь про фишинг. Зачастую, мошенники, пользуясь неким инфоповодом, создают копию сайта, новости, фейковые почтовые и СМС-рассылки рассылки.
— Кто отвечает за защиту от фишинга? Компания должна отслеживать фейковые сайты? Или все-таки ответственность лежит на конечном потребителе, и он должен уметь распознавать мошенничество?
— В регуляторных документах это не прописано, но мы и все другие компании самостоятельно занимаются мониторингом фишинга. Мы используем сервисы, которые защищают бренд, отслеживают появление новых копий сайтов. Сами делаем фишинговые ресурсы и тестовые фишинговые атаки методами социальной инженерии.
— Очень интересно. Зачем?
— Приучаем пользователей правильно реагировать. Нет задачи поймать и наругать. Мы хотим показать, как будет выглядеть то мошенничество, которое может привести к ущербу.
— Почему вы это делаете? Это работа с репутацией?
— Даже большие организации с хорошими бюджетами становятся жертвами мошенников. Сейчас на слуху крупные взломы, но большинство не столь известных инцидентов начинаются с перехода по вредоносной ссылке или скачивания вредоносного ПО, которое каким-то образом обходит все наши замечательные средства защиты.

Мне кажется, надо научить пользователя держать голове момент, когда тебя провоцируют передать деньги или установить ПО. В этот момент должен сработать триггер: еще раз подумать, кому ты переводишь, зачем, какие у тебя гарантии получить желаемое.
Фишинговые вредоносные активности свелись бы к нулю, если бы выполнялось всего три действия:
1. Не диктовать СМС.
2. Не устанавливать никакие приложения, которые тебя провоцируют установить.
3. Не переводить деньги вперед за какой-то товар или услугу.
— Ты реально веришь, что наступит время, когда «товарищи майоры» и «службы безопасности банка» не будут звонить конечным пользователям?
— «Товарищ майор» всегда будет разводить тебя на деньги, но не обязательно звонить. Мошеннические действия будут сопутствовать услугам и актуальным технологиям.
— Что вы делаете для того, чтобы защищать конечного потребителя от угроз?
— Мы в первую очередь ответственны за безопасность своего периметра. У нас есть ответственность перед клиентами за защиту их данных. Здесь мы действуем строго в соответствии с законодательством РФ. И порой работаем над тем, чтобы защитить клиентов от самих себя.
Если говорить о том, как защитить человека от перехода по опасной ссылке, то это взаимная работа организации и клиента. Нужна насмотренность, умение определять такие ресурсы.
— Уже прозвучало, что вы защищаете клиентов в соответствии с требованиями регулятора. При этом в самом начале ты сказал, что вы еще и отбиваетесь от регулятора. Что устраивает, а что не устраивает в регулировании?
— Проблема всегда в интерпретации требований. Часто приходится дополнительно запрашивать разъяснения, как выполнить то или иное требование. Плюс каждый аудитор, который приходит тебя проверять, может то или иное требование по-разному вменить. Хотелось бы больше конкретики.
— Недавно ввели оборотные штрафы за утечки персональных данных. Насколько это болезненно для бизнеса?
— С одной стороны, это болезненно. С другой, для информационной безопасности усиление ответственности — это мотив, чтобы показать бизнесу, почему важно вкладываться в защиту.
— Перекладываете ли вы это в стоимость страховки для конечного потребителя? У меня, как у обывателя, ощущение, что теперь страховка подорожает.
— Вероятно, можно ничего не делать и вкладываться в риски. А можно усиливать защиту. Мы идем вторым путем. В регулировании говорится, что можно снизить оборотные штрафы путем покупки услуг ИБ на определенную сумму. Возможно, кто-то поступит так.
— Раньше после крупных утечек все повышали расходы на информационную безопасность, теперь еще и регулятор стимулирует. Вы наращиваете бюджет на ИБ?
— Он незначительно, но повышается.
— Мы плавно перешли к защите внутреннего контура. Как действуете в нем?
— Есть ряд стандартных средств защиты и более сложные, проактивные. Мы идем от текущей угрозы и тюнингуем то направление, которое сейчас более уязвимо.
— Если говорить о ваших партнерах, поставщиках, подрядчиках — к ним вы предъявляете особые требования по ИБ?
— У нас разработано типовое соглашение о кибербезопасности, мы начинаем подписывать его со всеми подрядчиками. В первую очередь, с дочерними организациями, а также компаниями, которые поставляют нам ИТ и ИБ услуги. Мы хотим быть уверены, что данные, которые мы передаем этим организациям, будут под защитой. И что мы будем уведомлены в случае инцидента.
Это работает и в обратную сторону: банки, которые мы обслуживаем, присылают нам свои соглашения о кибербезопасности.
— Можно ли говорить, что у крупных страховых есть преимущество в ИБ перед малыми, поскольку у вас бюджеты больше?
— Да, определенно так. Но, мне кажется, внимание злоумышленников в большей мере направлено на банки.
— Вернемся к вашей защите. Вы работаете с интеграторами?
— Интегратор выступает в качестве поставщика и помощника для первоначального разворачивания решений. Единственный процесс, который мы отдали на аутсорс, это SOC. И то поскольку тяжело содержать свой SOC внутри компании: много проблем с поиском персонала и содержанием в контуре дорогих решений.
— В последние годы много разговоров об импортозамещении. Используете ли вы отечественные продукты? Насколько вы им доверяете?
— Да, вполне себе доверяем, используем. К началу года мы были обязаны импортозаместить средства защиты в рамках КИИ, и мы это сделали.
Отечественные решения развиваются. В некоторых категориях не хватает конкуренции: есть только одно хорошее решение, и его приходится покупать. Но видно, что импортозамещение дало драйв, чтобы появлялись новые продукты и развивались существующие.
— Переместимся в будущее. По статистике, только 12,5% крупных российских компаний застрахованы от киберугроз. Как ты считаешь, киберстрахование — это перспективное направление?
— У нас оно востребовано и активно продается. После инцидента страхование киберрисков поможет получить средства на усиление информационной безопасности. Да и в принципе помогает чувствовать себя спокойнее.
Интересно вместе с киберстрахованием предоставлять услуги по помощи в реагировании на инциденты. Такое сотрудничество заинтересовало бы и страховые, и ИБ-компании.
— Как будет меняться страховой бизнес с точки зрения ИБ-решений? Что будете внедрять?
— Сейчас актуально обеспечение информационной безопасности для ML (Machine Learning).
Даже новая профессия появилась: MLSecOps. Раньше был DevSecOps — безопасник в среде разработки и доставки приложений. А теперь MLSecOps, который занимается безопасностью использования инструментов искусственного интеллекта в бизнесе.
В следующем выпуске обсудим, чем дышат банки в плане защиты данных и импортозамещения ПО, нужен ли PCI DSS после ухода Visa и MasterCard и влияет ли рост ИБ-бюджетов на тарифы для клиентов. Наш гость — руководитель отдела сертификации инфраструктуры и систем процессинга Альфа-Банка Дмитрий Козлов.
Смотрите и слушайте подкаст на всех популярных площадках.